Η κυβερνοασφάλεια δεν αποτελεί πλέον αποκλειστικά ένα τεχνικό ζήτημα που αφορά τα τμήματα πληροφορικής των επιχειρήσεων. Έχει εξελιχθεί σε παράγοντα οικονομικής ανθεκτικότητας, επιχειρησιακής συνέχειας, αλλά και εθνικής ασφάλειας. Από την υποκλοπή εταιρικών δεδομένων και τον ψηφιακό εκβιασμό μέχρι τις απόπειρες διείσδυσης σε ενεργειακά δίκτυα, τηλεπικοινωνίες και συστήματα ύδρευσης, το πεδίο των απειλών διευρύνεται, αποκτώντας ολοένα πιο σύνθετα χαρακτηριστικά.
Η νέα διάσταση είναι η τεχνητή νοημοσύνη. Τα ίδια εργαλεία που επιταχύνουν την παραγωγικότητα και τον ψηφιακό μετασχηματισμό των επιχειρήσεων μπορούν να αξιοποιηθούν από κακόβουλους παράγοντες για την αυτοματοποίηση επιθέσεων, την ενίσχυση της κοινωνικής μηχανικής και την ταχύτερη εκμετάλλευση αδυναμιών. Το πρόβλημα, επομένως, δεν είναι μόνο ότι αυξάνονται οι επιθέσεις, αλλά ότι εξελίσσονται και οι δυνατότητες όσων βρίσκονται πίσω από αυτές.
Τα στοιχεία της Check Point Research για τον Οκτώβριο του 2026 αποτυπώνουν αυτήν ακριβώς τη μεταβολή. Οι οργανισμοί παγκοσμίως δέχθηκαν κατά μέσο όρο 2.550 κυβερνοεπιθέσεις την εβδομάδα, αριθμός μειωμένος κατά 9% σε σχέση με τον Σεπτέμβριο, αλλά αυξημένος κατά 32% έναντι του Οκτωβρίου του 2025. Η μηνιαία υποχώρηση δεν συνιστά ένδειξη αποκλιμάκωσης. Αντιθέτως, το συνολικό επίπεδο απειλών παραμένει σημαντικά υψηλότερο από εκείνο πριν από έναν χρόνο.
Η Ελλάδα στο ψηφιακό μέτωπο: 1.928 επιθέσεις την εβδομάδα
Η ελληνική εικόνα ακολουθεί την ανοδική διεθνή τάση. Σύμφωνα με την ίδια έρευνα, οι οργανισμοί στην Ελλάδα αντιμετώπισαν κατά μέσο όρο 1.928 κυβερνοεπιθέσεις εβδομαδιαίως, καταγράφοντας αύξηση 26% σε ετήσια βάση. Ο αριθμός είναι χαμηλότερος από τον ευρωπαϊκό μέσο όρο των 2.248 επιθέσεων ανά οργανισμό, χωρίς αυτό να σημαίνει ότι η χώρα βρίσκεται εκτός της ζώνης αυξημένου κινδύνου.
Αντιθέτως, η ευρωπαϊκή διάσταση προκαλεί ιδιαίτερο προβληματισμό. Η Ευρώπη εμφάνισε την υψηλότερη ετήσια αύξηση μεταξύ των γεωγραφικών περιοχών, στο 39%, ξεπερνώντας ακόμη και την Αφρική, όπου οι επιθέσεις αυξήθηκαν κατά 38%. Η εξέλιξη έχει σημασία για μια οικονομία όπως η ελληνική, στην οποία η ψηφιοποίηση επεκτείνεται ταυτόχρονα στον τραπεζικό τομέα, στις τηλεπικοινωνίες, στον τουρισμό, στις μεταφορές, στη δημόσια διοίκηση και στις ενεργειακές υποδομές.
Ιδιαίτερα εκτεθειμένος εμφανίζεται ο τομέας της Εκπαίδευσης, ο οποίος διατηρεί την πρώτη θέση παγκοσμίως με 5.934 εβδομαδιαίες επιθέσεις ανά οργανισμό και ετήσια αύξηση 33%. Ακολουθούν οι Τηλεπικοινωνίες με 3.068 επιθέσεις (+19%), ενώ ο Δημόσιος Τομέας, η Ενέργεια και η Υγεία συγκαταλέγονται επίσης στους κλάδους με υψηλή έκθεση. Πρόκειται για τομείς στους οποίους μια ψηφιακή παραβίαση μπορεί να ξεπεράσει τα όρια μιας οικονομικής ζημίας και να επηρεάσει υπηρεσίες που εξυπηρετούν εκατομμύρια πολίτες.
Ransomware: Ιστορικό υψηλό και νέοι παίκτες με όπλο το AI
Εάν υπάρχει ένας τομέας που αποτυπώνει με τον πιο χαρακτηριστικό τρόπο τη μεταβολή του ψηφιακού εγκλήματος, αυτός είναι το ransomware. Οι επιθέσεις αυτού του τύπου δεν περιορίζονται πλέον στην κρυπτογράφηση αρχείων και στην απαίτηση χρημάτων για την αποκατάσταση της πρόσβασης. Οι οργανωμένες ομάδες χρησιμοποιούν όλο και συχνότερα τη μέθοδο της διπλής εκβίασης: πρώτα υποκλέπτουν δεδομένα και στη συνέχεια απειλούν να τα δημοσιοποιήσουν, ακόμη και αν το θύμα καταφέρει να επαναφέρει τα συστήματά του.
Τον Οκτώβριο του 2026, οι ομάδες ransomware και ψηφιακού εκβιασμού δημοσιοποίησαν 1.063 θύματα παγκοσμίως, αριθμό αυξημένο κατά 35% σε σχέση με έναν χρόνο νωρίτερα και το υψηλότερο μηνιαίο επίπεδο που έχει καταγραφεί.
Οι Επιχειρηματικές Υπηρεσίες συγκέντρωσαν το 31,5% των θυμάτων, ενώ ακολούθησαν τα Καταναλωτικά Αγαθά και οι Υπηρεσίες με 14,9% και η Βιομηχανική Παραγωγή με 11,6%.
Από την εταιρική κατασκοπεία στις κρίσιμες υποδομές
Το ψηφιακό έγκλημα, ωστόσο, δεν έχει αποκλειστικά οικονομικά κίνητρα. Η γεωπολιτική διάσταση των κυβερνοεπιθέσεων αποκτά ολοένα μεγαλύτερο βάρος, με κράτη και ομάδες που φέρονται να συνδέονται μαζί τους να επιδιώκουν την απόκτηση πληροφοριών ή ακόμη και τη δυνατότητα πρόκλησης διαταραχών σε κρίσιμες λειτουργίες.
Οι ΗΠΑ βρίσκονται στο επίκεντρο αυτής της αντιπαράθεσης, με την Κίνα, τη Ρωσία, το Ιράν και τη Βόρεια Κορέα να αναφέρονται στις εκτιμήσεις των αμερικανικών υπηρεσιών ως σημαντικές κυβερνοαπειλές.
Σύμφωνα με την CrowdStrike, οι δραστηριότητες ομάδων που συνδέονται με την Κίνα αυξήθηκαν κατά 38% το 2025 στα δίκτυα που παρακολουθεί παγκοσμίως, ενώ οι επιθέσεις κατά επιχειρήσεων της εφοδιαστικής αλυσίδας αυξήθηκαν κατά 85%.
Ακόμη μεγαλύτερη ήταν η άνοδος των περιστατικών που συνδέονται με τη Βόρεια Κορέα, κατά 130%.
Η ευρωπαϊκή εικόνα επιβεβαιώνει την ανησυχία που υπάρχει. Η έκθεση ENISA Threat Landscape 2026, η οποία εξετάζει περιστατικά του 2025, καταγράφει ότι το 73% των οργανισμών που στοχοποιήθηκαν ανήκε στις βασικές και σημαντικές οντότητες της ευρωπαϊκής οδηγίας NIS2. Η δημόσια διοίκηση ήταν ο συχνότερος στόχος, συγκεντρώνοντας το 32% των περιστατικών, ενώ το ransomware παραμένει η απειλή με τις σοβαρότερες άμεσες επιπτώσεις.
Η ελληνική πραγματικότητα και η πρόκληση της NIS2
Η Ελλάδα έχει ήδη αρχίσει να ενισχύει το θεσμικό της πλαίσιο, αναγνωρίζοντας ότι η κυβερνοασφάλεια αποτελεί ζήτημα εθνικής ανθεκτικότητας. Ενδεικτικά, η ετήσια έκθεση της ΕΥΠ για την περίοδο Σεπτεμβρίου 2024 – Δεκεμβρίου 2025 καταγράφει, μεταξύ άλλων, 19 σοβαρές επιθέσεις παραβίασης πληροφοριακών υποδομών σε δομές του Δημοσίου, έξι περιστατικά ransomware και έξι περιστατικά phishing που στόχευσαν δημόσιους φορείς. Παράλληλα, σημειώθηκαν πολυάριθμες επιθέσεις DDoS, με στόχο τη διακοπή ή την επιβάρυνση της λειτουργίας δημόσιων ψηφιακών υπηρεσιών.
Σημαντικό βήμα αποτελεί η ενσωμάτωση της ευρωπαϊκής οδηγίας NIS2 με τον νόμο 5160/2024, η οποία διευρύνει τις υποχρεώσεις κυβερνοασφάλειας για δημόσιους και ιδιωτικούς οργανισμούς.
Στο πεδίο εφαρμογής περιλαμβάνονται κρίσιμοι κλάδοι όπως η ενέργεια, οι μεταφορές, η υγεία, οι τράπεζες, οι ψηφιακές υποδομές, η ύδρευση και η δημόσια διοίκηση. Οι οργανισμοί καλούνται να εφαρμόζουν συγκεκριμένα μέτρα διαχείρισης κινδύνων, να ενισχύουν την ασφάλεια των συστημάτων τους και να αναφέρουν εγκαίρως σημαντικά περιστατικά. Η Εθνική Αρχή Κυβερνοασφάλειας έχει αναλάβει τον εποπτικό και συντονιστικό ρόλο, ενώ το νέο πλαίσιο καθιστά την κυβερνοασφάλεια ευθύνη και της διοίκησης των επιχειρήσεων, όχι μόνο των τεχνικών τους τμημάτων.
Το νέο ρίσκο της τεχνητής νοημοσύνης
Μια λιγότερο ορατή, αλλά εξίσου σημαντική απειλή προέρχεται από την καθημερινή χρήση εργαλείων GenAI μέσα στις ίδιες τις επιχειρήσεις. Σύμφωνα με την Check Point Research, το 2,9% των εταιρικών prompts προς εργαλεία τεχνητής νοημοσύνης τον Οκτώβριο περιείχε υψηλό κίνδυνο διαρροής ευαίσθητων δεδομένων, έναντι 2,3% τον Αύγουστο. Επιπλέον, το 12% των prompts περιείχε δυνητικά ευαίσθητες πληροφορίες. Οικονομικά στοιχεία, νομικά έγγραφα, πληροφορίες εργαζομένων και δεδομένα πληροφοριακών υποδομών συγκαταλέγονται στις κατηγορίες που εντοπίστηκαν συχνότερα.
Το παράδοξο είναι ότι οι επιχειρήσεις μπορεί να επενδύουν στην προστασία των συστημάτων τους, την ίδια στιγμή που οι εργαζόμενοί τους μεταφέρουν άθελά τους ευαίσθητες πληροφορίες σε εξωτερικά εργαλεία AI. Η απουσία σαφών κανόνων χρήσης, ελέγχου και διακυβέρνησης δημιουργεί ένα νέο πεδίο έκθεσης, το οποίο δύσκολα αντιμετωπίζεται μόνο με παραδοσιακά συστήματα ασφαλείας.
Το διακύβευμα είναι τελικά πολύ μεγαλύτερο από μια οικονομική ζημία ή μια προσωρινή διακοπή λειτουργίας.
Στον τομέα της υγείας, για παράδειγμα, έρευνα που δημοσιεύθηκε το 2026 στο American Economic Journal: Economic Policy κατέγραψε αύξηση 34% έως 38% στην ενδονοσοκομειακή θνησιμότητα μεταξύ ασθενών του Medicare που νοσηλεύονταν ήδη όταν εκδηλώθηκε κυβερνοεπίθεση. Η ψηφιακή ασφάλεια μπορεί, επομένως, να συνδέεται ακόμη και με την προστασία της ανθρώπινης ζωής…
Black Friday και Cyber Monday: Μια περίοδος πεδίο δράσεις για hackers
Όπως αποτυπώνεται και στα παραπάνω, το ζήτημα της κυβερνοασφάλειας αφορά κάθε πολίτη, επίχειρηση και οντότητα που βρίσκεται online. Εύλογα περίοδοι όπως Black Friday και Cyber Monday αποτελούν μεγάλες «ευκαιρίες» για hackers να δράσουν.
Τις μέρες αυτές, οι καταναλωτές αναζητούν τις μεγαλύτερες προσφορές της χρονιάς και οι επιχειρήσεις προετοιμάζονται για αυξημένη ζήτηση. Την ίδια στιγμή, οι κυβερνοεγκληματίες αξιοποιούν την περίοδο των εκπτώσεων για την εξαπάτηση καταναλωτών και τη στοχοποίηση επιχειρήσεων.
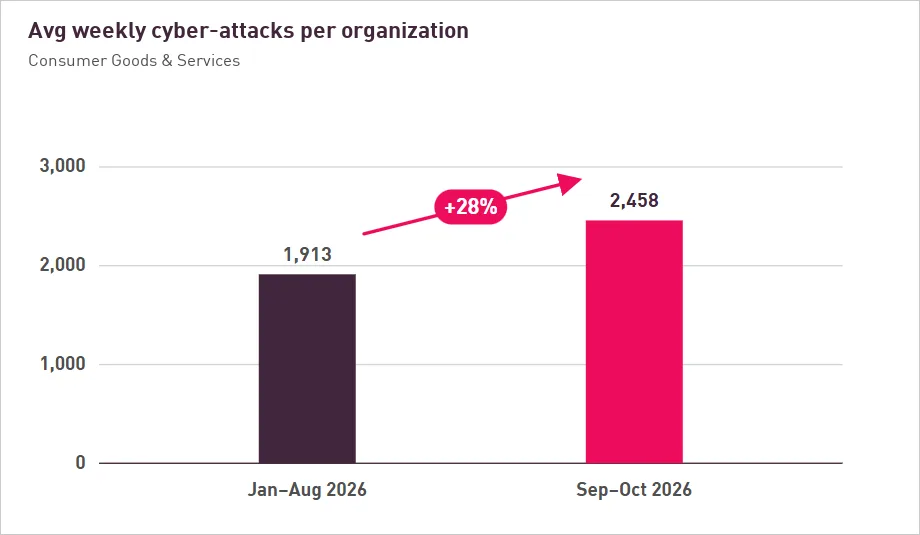
Σύμφωνα με νέα έρευνα της Check Point Research (CPR), οι κυβερνοεπιθέσεις στον κλάδο Καταναλωτικών Αγαθών και Υπηρεσιών, στον οποίο περιλαμβάνεται το λιανεμπόριο, αυξήθηκαν κατά 28% κατά το δίμηνο Σεπτεμβρίου και Οκτωβρίου 2026 σε σύγκριση με το πρώτο οκτάμηνο του έτους. Η αύξηση ξεπερνά το 22% που καταγράφηκε συνολικά στους κλάδους της παγκόσμιας οικονομίας.
Τον Σεπτέμβριο και τον Οκτώβριο, οι οργανισμοί του κλάδου αντιμετώπισαν κατά μέσο όρο 2.458 κυβερνοεπιθέσεις την εβδομάδα, έναντι 1.913 την περίοδο Ιανουαρίου έως Αυγούστου. Η αυξημένη επισκεψιμότητα στα ηλεκτρονικά καταστήματα και ο μεγαλύτερος αριθμός συναλλαγών δημιουργούν πρόσθετες ευκαιρίες για επιθέσεις και επιχειρησιακές διαταραχές.
O Μιχάλης Μπόζος, Country Manager για Ελλάδα, Ρουμανία, Βουλγαρία & Κύπρο στην Check Point δήλωσε: «Οι κυβερνοεγκληματίες δεν περιμένουν την Black Friday για να δράσουν. Προετοιμάζονται εβδομάδες νωρίτερα. Σχεδόν ένα στα πέντε από τα περισσότερα από 4.000 νέα domains που σχετίζονται με τις φετινές προσφορές έχει ήδη χαρακτηριστεί ως επικίνδυνο, ενώ ορισμένα παραμένουν ακόμη ανενεργά. Αυτό ακριβώς είναι το ανησυχητικό στοιχείο: μπορούν να ενεργοποιηθούν οποιαδήποτε στιγμή, ακριβώς τη στιγμή που οι καταναλωτές αναζητούν τις καλύτερες προσφορές και είναι λιγότερο πιθανό να ελέγξουν αν ένας ιστότοπος είναι αξιόπιστος.»